Dongi.de bündelt Online-Suche, Themenportale und digitale Werbemöglichkei
Dongi.de bündelt verschiedene Suchbereiche auf einer Plattform und bietet Unternehmen zusätzliche Möglichkeiten, ihre Angebote online sichtbar zu machen.

Dongi.de bündelt verschiedene Suchbereiche auf einer Plattform und bietet Unternehmen zusätzliche Möglichkeiten, ihre Angebote online sichtbar zu machen.

Talent-Funnel verbindet Social Ads, Landingpages und digitale Bewerbungsformulare zu einem strukturierten Prozess für die Mitarbeitergewinnung.
Der Monatsbericht des Statistischen Bundesamtes weist erstmals Wohnmobilstellplätze getrennt aus und zählt dort 2,5 Millionen Übernachtungen von Januar bis Juni. Der Pfingsttermin erklärt einen Teil des Juni-Minus, das Wetter nicht.
Die digitale Erfassung der Zuschläge sorgt für mehr Transparenz und weniger Aufwand bei der monatlichen Lohnabrechnung
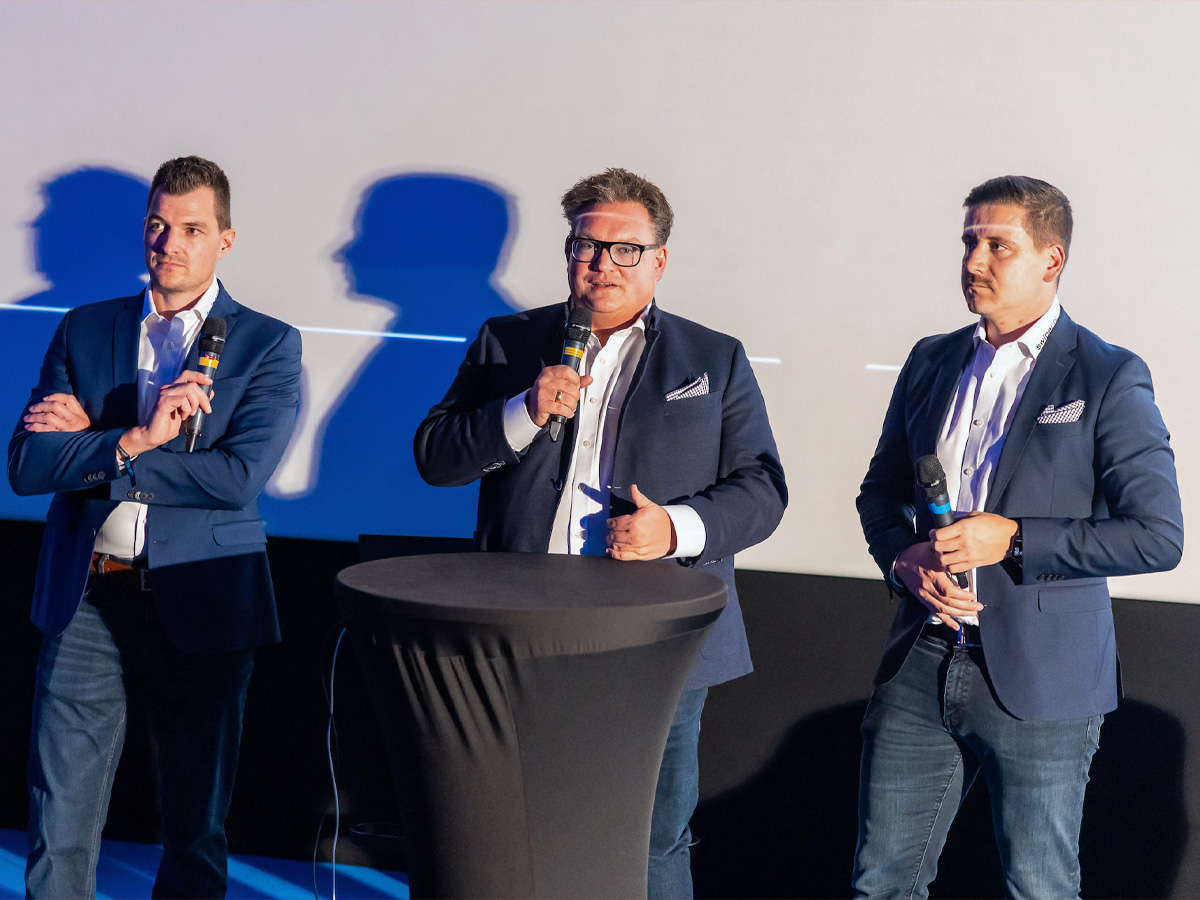
Sieben Tage reichen für ein erstes Ausrufezeichen: Die neue deutsche Businessplattform swipecor verzeichnet nach Unternehmensangaben bereits über 2.000 Matches.
Vertragsverlängerung mit Hansen Technologies schafft Planungssicherheit, durchgängige Prozesse und regulatorische Sicherheit für Energieversorger
Validato erklärt, warum Automatisierung Background Checks schneller macht, die Bewertung von Kontext, Widersprüchen und Zweifelsfällen aber weiterhin Fachpersonal vorbehalten bleibt.
Der Ipsos AI Monitor 2026 misst in Deutschland eine sinkende Begeisterung für Produkte mit künstlicher Intelligenz und eine klare Erwartung an Transparenz. Für Redaktionen, Agenturen und Content-Teams wird die Prüfung durch Menschen zum Argument.
– CEO Jan Wendenburg: "Die deutsche Industrie ist in Sachen Cyber Resilience Act auf dem richtigen Weg, doch bei der Umsetzung besteht weiterhin Handlungsbedarf."
– "Mit der zunehmenden Nutzung von KI bei Cyberattacken könnten künftig auch industrielle Maschinen und Anlagen verstärkt ins Visier geraten."
Die sogenannte "Software-Stückliste", im Fachjargon "Software Bill of Materials" oder kurz SBOM genannt, ist ein wichtiges Instrumen
Nur wenige Unternehmen in Deutschland haben Schutzmaßnahmen und Prozesse mit Blick auf Cyberangriffe im Zusammenhang mit KI etabliert. Dabei hat bereits jedes sechste Unternehmen in Deutschland in den vergangenen zwölf Monaten einen Cyberangriff oder Betrugsversuch registriert, bei dem Künstliche Intelligenz eine Rolle gespielt hat oder gespielt haben könnte: Insgesamt 17 Prozent der Unternehmen berichten von bestätigten Vorfällen (4 Prozent), Verdachtsfällen
