
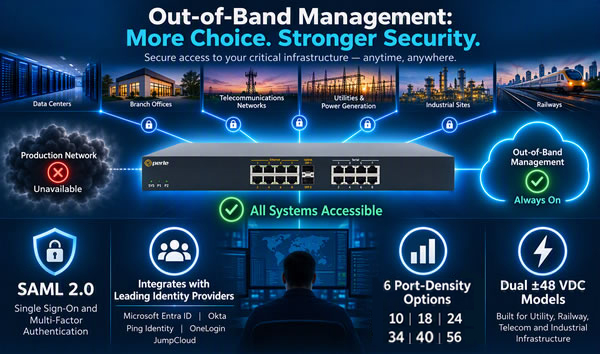
Perle Systems, ein globaler Anbieter von sicherer Netzwerkhardware für Geräte, kündigte heute die Erweiterung seines IOLAN SCR-Konsolenserver-Portfolios um die neuen IOLAN SCR210- und IOLAN SCR218-Modelle an. Das Unternehmen führte außerdem Optionen mit dualer ±48-V-Gleichstromversorgung für industrielle Einsätze und SAML 2.0-Authentifizierung in der gesamten IOLAN SCR-Produktfamilie ein.
Die neuen IOLAN SCR210 und IOLAN SCR218 sind völlig neue Modelle mit 10 bzw. 18 Konsolenmanagement-Ports. Sie ergänzen bestehende 24-, 34-, 40- und 56-Port-Modelle und bieten Kunden sechs Port-Dichteoptionen. So können Unternehmen für jeden Standort den richtigen Konsolenserver auswählen und gleichzeitig Rechenzentren, Zweigstellen, Telekommunikationsnetze, Umspannstationen, Regierungsgebäude, Einzelhandelsstandorte und andere verteilte Infrastrukturumgebungen einheitlich aus der Ferne verwalten.
Perle IOLAN SCR-Konsolenserver
Im gesamten Portfolio bieten IOLAN SCR-Konsolenserver sicheren Fernzugriff auf Geräte mehrerer Hersteller, die per RS232, Ethernet und USB verbunden sind. Dies ermöglicht es Netzwerkadministratoren, kritische Infrastruktur zu überwachen, Fehler darin zu beheben und sie zu verwalten, selbst wenn das primäre Produktionsnetzwerk nicht verfügbar ist.
SAML 2.0 jetzt in der gesamten IOLAN SCR-Familie verfügbar
Perle hat außerdem jeden IOLAN SCR-Konsolenserver um SAML 2.0-Authentifizierung erweitert. Diese Funktion ist heute als kostenloses Firmware-Update für bestehende Kunden verfügbar und bei allen neuen Modellen enthalten.
Organisationen können die SAML 2.0-Authentifizierung direkt auf einem einzelnen IOLAN SCR oder über eine zentrale Perle-Managementplattform implementieren. Dies bietet Unternehmen die Flexibilität, etablierte Identitätsrichtlinien auf ein einzelnes Gerät oder einheitlich auf Konsolenserver anzuwenden, die an mehreren Standorten eingesetzt werden.
IOLAN SCR-Konsolenserver arbeiten mit SAML 2.0-kompatiblen Identitätsanbietern, darunter Microsoft Entra ID, Okta, Ping Identity, OneLogin und JumpCloud. Administratoren können bestehende Unternehmenszugangsdaten sowie etablierte Single-Sign-on- und Multi-Faktor-Authentifizierungsrichtlinien verwenden, um den Zugriff auf entfernte Infrastruktur zu verwalten.
Dank SAML 2.0 sind Unternehmen weniger von separaten gerätespezifischen Zugangsdaten abhängig. Dies vereinfacht das Onboarding und Offboarding der Nutzer, reduziert Passwortmüdigkeit, stärkt die Konsistenz der Zugriffsrichtlinien und verbessert die Nachvollziehbarkeit bei Audits. Es verringert außerdem das Risiko, dass vergessene lokale Passwörter nicht von etablierten Identitäts- und Zugriffsmanagementrichtlinien der Unternehmen abgedeckt werden.
Modelle mit dualer ±48-V-Gleichstromversorgung unterstützen den Einsatz in industriellen Umgebungen und kritischen Infrastrukturen
Ausgewählte Modelle mit dualer ±48-V-Gleichstromversorgung erweitern das IOLAN SCR-Portfolio auf Telekommunikation, Versorgungsunternehmen, Kraftwerke, Eisenbahnen und andere industrielle Umgebungen, in denen Gleichstrom Standard ist oder herkömmliche Wechselstromgeräte nicht geeignet sind.
Zwei Versorgungseingänge bieten zuverlässige Stromversorgungsredundanz, um den Fernzugriff auf die Konsole bei Ausfall einer Stromquelle aufrechtzuerhalten. Die Einheiten verfügen außerdem über Zertifizierungen zur elektromagnetischen Verträglichkeit für anspruchsvolle industrielle und kritische Infrastrukturumgebungen, darunter IEC 61850-3 für Versorgungsunternehmen, IEEE 1613 für Kraftwerke, EN 50121-4 für Eisenbahnanwendungen sowie EN 61000-6-2 und EN 61000-6-4 für industrielle Umgebungen.
Sicheres Out-of-Band-Management sollte überall dort verfügbar sein, wo kritische Infrastruktur betrieben wird, unabhängig von Größe oder Standort der Installation. Mit den neuen IOLAN SCR210- und SCR218-Modellen, Optionen mit dualer ±48-V-Gleichstromversorgung und SAML 2.0-Unterstützung im gesamten Portfolio können Kunden vereinheitlichte Fernzugriffs- und Identitätsrichtlinien in ihrer gesamten Infrastruktur anwenden und gleichzeitig die Port-Dichte und Stromkonfiguration auswählen, die am besten zu jedem Standort passen.
— John Feeney, COO, Perle Systems
Für Einsätze bei US-amerikanischen und kanadischen Bundesbehörden bietet Perle außerdem eine speziell dafür vorgesehene FIPS 140-3-Firmware an, die diesem Standard des National Institute of Standards and Technology (NIST) entspricht.
Alle IOLAN SCR-Konsolenserver enthalten den integrierten PerleARMOR™-Sicherheitsschild, Zero Touch Provisioning (ZTP), vollständiges IPv4- und IPv6-Routing, VRRP-Failover und LACP-Linkaggregation. Zusammen helfen diese Funktionen Netzwerkadministratoren, kritische Infrastrukturen an entfernten und verteilten Standorten sicher bereitzustellen, auf sie zuzugreifen und sie zu verwalten.
Jedes Modell unterstützt außerdem eine moderne Automatisierung, indem benutzerdefinierte Anwendungen, einschließlich Python-Skripten, in eingebetteten virtuellen Maschinen oder nativen Docker-Containern ausgeführt werden. Dadurch erhalten Unternehmen die Flexibilität, spezielle oder sich entwickelnde Anwendungsfälle anzugehen und dabei eine latenzarme, lokale Reaktionsfähigkeit zu gewährleisten.
Eine optionale Mobilfunkverbindung bietet einen unabhängigen Weg zu entfernten Geräten und unterstützt das vorausschauende Failover zwischen kabelgebundenen und drahtlosen Managementverbindungen, sodass Administratoren den Zugriff aufrechterhalten können, wenn das Primärnetz nicht verfügbar ist.
Für weitere Informationen zur IOLAN SCR-Serie oder um eine Produktdemonstration zu vereinbaren, besuchen Sie die Produktseite des Perle IOLAN SCR-Konsolenservers.

Perle erweitert das IOLAN SCR-Konsolenserver-Portfolio mit neuen Modellen und SAML 2.0-Authentifizierung hinzugefügt von Presse am
Alle Beiträge von Presse →
