Pro Active wird Teil der Software Partners Group

SPG stärkt ERP- und HCM-Kompetenz im Mittelstand

SPG stärkt ERP- und HCM-Kompetenz im Mittelstand

59 % der PHP-Hosts mit sichtbarer Version meldenältere Releases
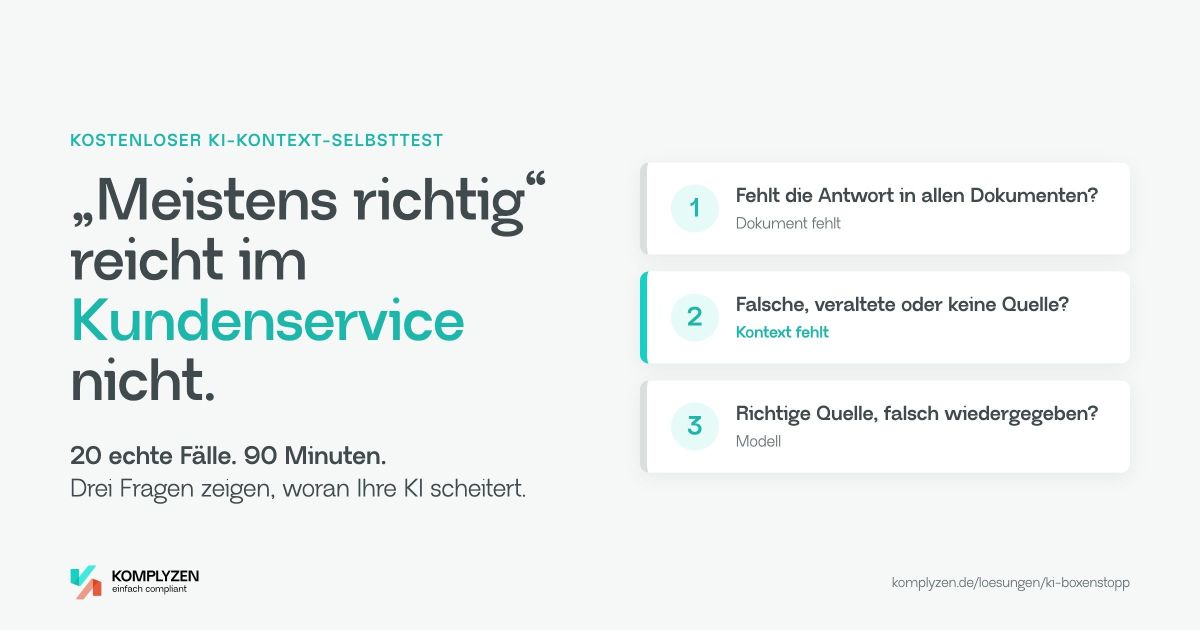
Komplyzen veröffentlicht einen Test, mit dem Service-Teams in 90 Minuten an 20 echten Fällen prüfen, ob Fehler ihrer KI am Modell, an fehlenden Dokumenten oder an fehlendem Kontext liegen.
Wie Unternehmen ihre Palettenbewegungen zentral dokumentieren, Tauschkonten automatisieren und ERP-Systeme sinnvoll miteinander vernetzen.
Als das PHP-Entwicklerteam am 21. Oktober 2026 um 16:00 MESZ sein Notfall-Sicherheitsupdate gegen zwei kritische Schwachstellen (CVE-2026-109618 und CVE-2026-109619, CVSS 9,2) veröffentlichte, waren 90 Prozent der Hosting-Kundinnen und -Kunden von ScaleCommerce, Performance-as-a-Service-Anbieter mit Fokus auf E-Commerce, bereits 18 Minuten später gepatcht. Bis 20 Uhr hatte ScaleCommerce ausnahmslos alle betreuten Systeme abgesichert – einschließlich der Shops, die auf PHP-V
TRICEPT zeigt in Nürnberg, wie RIMAGO Governance, Risk&Compliance verbindet– mit Fachvortrag und Einblicken in die praktische Umsetzung
Bundesverband IT-Mittelstand (BITMi) zeichnet die beiden Kommunikationslösungen von Enreach für europäische Softwareentwicklung aus.
IT-Sicherheitsarchitektur stärken: Wie Unternehmen Systembrüche erkennen und Sicherheitsmaßnahmen wirksam umsetzen
Anwenderperspektive stärkt das Verbandsnetzwerk

Warum einen bewährten Industrieroboter ersetzen, wenn er mit moderner Software neue Aufgaben übernehmen kann?
